चीन से जुड़े हैकर्स ने ऑडिट ट्रेल दृश्यता कम करने के लिए VMware ESX ज़ीरो-डे का फायदा उठाया
· GlobeWire Daily Tech Desk · Source: thehackernews.com
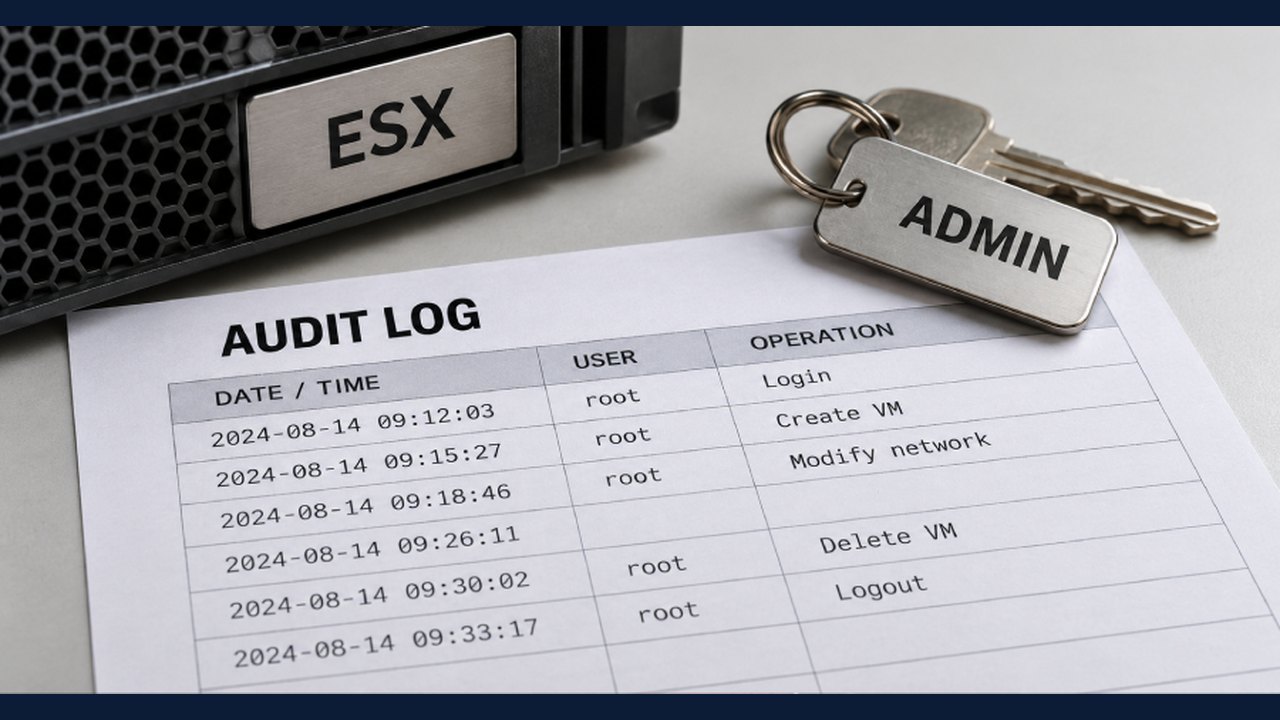
चित्र: The Hacker News · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
संघीय अधिकारियों ने ब्रॉडकॉम वीएमवेयर ईएसएक्स को प्रभावित करने वाली एक सुरक्षा कमज़ोरी को ज्ञात शोषित कमज़ोरियों की सूची में जोड़ा है। यह कदम तब उठाया गया जब रिपोर्ट सामने आई कि चीन से जुड़े एक थ्रेट ग्रुप ने अमेरिकी कानूनी क्षेत्र के खिलाफ इसका हथियार के रूप में उपयोग किया। साइबर सुरक्षा रिपोर्टों से संकेत मिलता है कि ऑडिट ट्रेल दृश्यता को कम करने के लिए इस कमज़ोरी का उपयोग ज़ीरो-डे के रूप में किया गया था।
कमज़ोरी का अवलोकन और एट्रिब्यूशन
इस कमज़ोरी की पहचान CVE-2026-41709 के रूप में की गई है, जिसका सीवीएसएस स्कोर 2.7 है। इसमें अपर्याप्त लॉगिंग शामिल है जो प्रशासक-स्तरीय दुर्भावनापूर्ण अभिनेता को मानक लॉग जनरेट किए बिना कुछ निश्चित संचालन निष्पादित करने की अनुमति देती है। साइबर सुरक्षा फर्म क्राउडस्ट्राइक ने रिपोर्ट दी कि वार्प पांडा नामक थ्रेट अभिनेता, जिसे आर्मरी कैसल, क्ले टाइफून और वर्डेंटबैम्बू के नाम से भी जाना जाता है, ने शुरुआती 2026 में इस कमज़ोरी का उपयोग किया था।
- प्रभावित सॉफ्टवेयर: ब्रॉडकॉम वीएमवेयर ईएसएक्स
- पहचानी गई कमज़ोरी: CVE-2026-41709
- रिपोर्ट किया गया प्रभाव: अनधिकृत संचालन के दौरान ऑडिट ट्रेल दृश्यता में कमी
हमले के तरीके और रणनीतिक तकनीकें
प्रकाशित खुफिया रिपोर्टों के अनुसार, वार्प पांडा छिपी हुई और निरंतर पहुंच स्थापित करने के लिए ज़ीरो-डे कमज़ोरियों और कस्टम मालवेयर का उपयोग करके इंटरनेट-सामने वाले एज उपकरणों को निशाना बनाता है। इस समूह ने ऐतिहासिक रूप से अन्य हालिया अभियानों के साथ-साथ सिट्रिक्स नेटस्केलर और इवांती कनेक्ट सिक्योर उपकरणों सहित एज बुनियादी ढाबे पर ध्यान केंद्रित किया है।
- इंटरनेट-सामने वाले एज उपकरणों के माध्यम से शुरुआती पहुंच प्राप्त करना
- वीएमवेयर vCenter वातावरण में पार्श्व संचलन
- BRICKSTORM और SharpStorm जैसे कस्टम निरंतरता टूल की तैनाती
- सत्र टोकन निष्कर्षण और अनधिकृत बहु-कारक प्रमाणीकरण डिवाइस पंजीकरण के लिए क्लाउड सेवा को निशाना बनाना
व्यावहारिक निहितार्थ और सत्यापन
प्रभावित वीएमवेयर वातावरण का संचालन करने वाले संगठनों को आधिकारिक विक्रेता सलाहकारों की समीक्षा करनी चाहिए और अनुशंसित अपडेट लागू करने चाहिए। अमेरिकी साइबर सुरक्षा और बुनियादी ढांचा सुरक्षा एजेंसी द्वारा संघीय नागरिक कार्यकारी शाखा की एजेंसियों को 11 नवंबर, 2026 तक पैच लागू करने की सलाह दी गई है। प्रशासक ब्रॉडकॉम के सुरक्षा सलाहकार पोर्टल के माध्यम से सीधे लागू पैच और सुधार मार्गदर्शन को सत्यापित कर सकते हैं और आधिकारिक सीसा वेबसाइट पर कैलॉग प्रविष्टियों की समीक्षा कर सकते हैं।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 एप्पल ने पुराने आईफोन और आईपैड के लिए कोरग्राफिक्स ज़ीरो-डे पैच जारी किए
 CAG इम्पैक्ट रिपोर्ट: वित्त वर्ष 2026 के लिए ऑडिट से जुड़े ₹4,251 करोड़ की वसूली सामने आई
 चीनी हैकर्स ने सर्वर को रूट करने और अमेरिकी सरकार से जुड़ी फ़ायरवॉल में सेंध लगाने के लिए PHP2Shell का किया उपयोग
 ड्रुपल ने कॉमर्स कोर मॉड्यूल में गंभीर सुरक्षा खामी की चेतावनी दी, हो रहे हैं सक्रिय हमले
GlobeWire Daily पर चर्चित खबरें
हालिया खबरों और संबंधित विषयों पर आधारित चयन; लाइव सर्च रैंकिंग नहीं।
 मध्य प्रदेश सरकार मुंबई में 117 साल पुराने एडवर्ड विला को लीज पर देकर राजस्व जुटाने की योजना बना रही है
 आईफोन 18 प्रो को मिला टेकराडार प्रोडक्ट ऑफ द ईयर 2026 पुरस्कार
 गूगल प्रोजेक्ट सनकैचर: अंतरिक्ष में सैटेलाइट पर चला जेम्मा 4 एआई मॉडल, मिला पहला जवाब
 भारत में नेत्र देखभाल तक पहुँच में लैंगिक असमानता का विश्लेषण
 उपग्रह चित्रों से भारत में चक्रवात अर्नब के कमजोर होने और नए सिस्टम के उभरने का खुलासा
 भारत को समृद्ध बनाने के लिए हरित और जलीय क्षेत्रों का विस्तार आवश्यक: रिपोर्ट