चीनी हैकर्स ने सर्वर को रूट करने और अमेरिकी सरकार से जुड़ी फ़ायरवॉल में सेंध लगाने के लिए PHP2Shell का किया उपयोग
· GlobeWire Daily Tech Desk · Source: www.techradar.com
चित्र: TechRadar · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
साइबर सुरक्षा शोधकर्ताओं ने PHP2Shell कमज़ोरी से जुड़े पहले पुख्ता हमलों की सूचना दी है, जिसमें हमलावरों ने अमेरिकी सरकार से जुड़े संगठनों को निशाना बनाया है। रिपोर्ट के अनुसार, हमलावरों ने रूट एक्सेस और निरंतर नियंत्रण प्राप्त करने के लिए PHP2Shell को लिनक्स कर्नेल प्रिविलेज-एस्केलेशन फ़्लॉ के साथ जोड़ा।
हमला श्रृंखला और कार्यप्रणाली
सुरक्षा फर्म ड्रीम ने बताया कि यह अभियान लगभग 23 अक्टूबर, 2026 को शुरू हुआ, जिसमें अमेरिका, जापान, ताइवान और दक्षिण कोरिया की फर्मों को निशाना बनाया गया और बाद में पैन-ओएस (PAN-OS) के पुराने, संवेदनशील संस्करणों पर चलने वाले पालो अल्टो नेटवर्क्स (Palo Alto Networks) उपकरणों पर ध्यान केंद्रित किया गया।
- प्रारंभिक प्रवेश: हमलावरों ने एक असुरक्षित प्रबंधन इंटरफ़ेस पर अनधिकृत HTTPS अनुरोध का उपयोग किया।
- अधिकार वृद्धि: PHP2Shell की कमज़ोरी को फ्रेग्नेसिया (Fragnesia - CVE-2026-46300) के साथ जोड़ा गया, जो मई 2026 में सामने आई एक स्थानीय प्रिविलेज एस्केलेशन कमज़ोरी है।
- निष्पादन: हमलावरों ने लगभग 40 कस्टम पोस्ट-एक्सप्लॉइटेशन स्क्रिप्ट निष्पादित कीं, जो 15 मिनट से भी कम समय में प्रारंभिक समझौते से आंतरिक नेटवर्क टनलिंग और एक्टिव डायरेक्टरी हमलों तक बढ़ गईं।
टूलिंग और खुफिया जानकारी
शोधकर्ताओं ने घटनाओं के दौरान टूल के उपयोग के प्रमाण खोजे, जिसमें FOFA सर्च इंजन शामिल है, जिससे हमलावरों द्वारा इंटरनेट से जुड़े लगभग 19,000 पालो अल्टो नेटवर्क्स फ़ायरवॉल की पहचान करने में मदद मिलने का दावा किया गया। क्लाउड कोड (Claude Code), AIscan, और चीनी मॉडल DeepSeek तथा Kimi की API कुंजियों जैसे एआई सहायता के प्रमाण भी मिले, हालांकि विश्लेषकों का मानना है कि हमले पूरी तरह से स्वचालित नहीं थे।
सत्यापन और व्यावहारिक निहितार्थ
पालो अल्टो नेटवर्क्स फ़ायरवॉल या PHP-आधारित एप्लिकेशन का उपयोग करने वाले संगठनों को एक्सपोज़र प्रबंधन इंटरफ़ेस की समीक्षा करनी चाहिए और उपलब्ध वेंडर पैच लागू करने चाहिए। मूल घोषणाओं और तकनीकी संकेतकों को सुरक्षा फर्मों और आधिकारिक वेंडर चैनलों द्वारा जारी साइबर सुरक्षा सलाहकारों के माध्यम से सत्यापित किया जा सकता है।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 क्रिटिकल लिनक्स कर्नेल खामी CVE-2026-98432 MPTCP सर्वरों पर रिमोट रूट हमलों की अनुमति देती है
 चीनी हैकर्स ने 200 से अधिक संगठनों को लक्षित करने के लिए AI-संचालित ARTEX का उपयोग किया – द हैकर न्यूज़
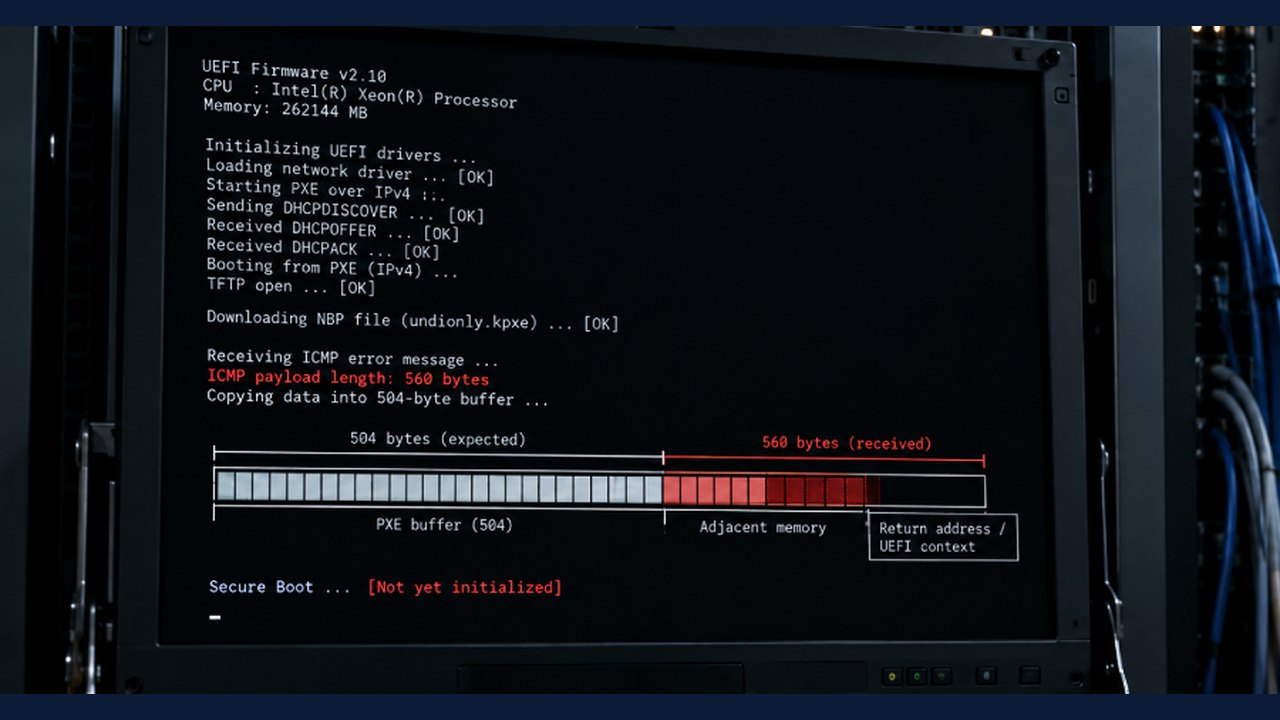 नेटवर्क-बूटिंग सर्वर पर सिक्योर बूट से पहले कोड चलाने में सक्षम है क्रिटिकल 16 साल पुरानी यूईएफआई खामी
 कॉइनबेस ने एनालिटिक्स वेंेंडर एम्पलीट्यूड में सुरक्षा घटना के बाद सीधे सिस्टम उल्लंघन से इनकार किया
GlobeWire Daily पर चर्चित खबरें
हालिया खबरों और संबंधित विषयों पर आधारित चयन; लाइव सर्च रैंकिंग नहीं।
 मध्य प्रदेश सरकार मुंबई में 117 साल पुराने एडवर्ड विला को लीज पर देकर राजस्व जुटाने की योजना बना रही है
 आईफोन 18 प्रो को मिला टेकराडार प्रोडक्ट ऑफ द ईयर 2026 पुरस्कार
 गूगल प्रोजेक्ट सनकैचर: अंतरिक्ष में सैटेलाइट पर चला जेम्मा 4 एआई मॉडल, मिला पहला जवाब
 भारत में नेत्र देखभाल तक पहुँच में लैंगिक असमानता का विश्लेषण
 उपग्रह चित्रों से भारत में चक्रवात अर्नब के कमजोर होने और नए सिस्टम के उभरने का खुलासा
 भारत को समृद्ध बनाने के लिए हरित और जलीय क्षेत्रों का विस्तार आवश्यक: रिपोर्ट