Go ने गुप्त सुरक्षा चिंताओं के कारण आठ CA कुंजियों को ब्लॉक करने के लिए आपातकालीन अपडेट जारी किया
· GlobeWire Daily Tech Desk · Source: thehackernews.com
चित्र: The Hacker News · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
Go प्रोग्रामिंग भाषा टीम ने 20 अक्टूबर को Go 1.27.3 और Go 1.26.10 जारी किए, जिसमें एक आवश्यक अपडेट शामिल है जो आठ विशिष्ट मध्यवर्ती प्रमाणपत्र प्राधिकरण (CA) कुंजियों से गुजरने वाली प्रमाणपत्र श्रृंखलाओं को अस्वीकार करता है। इन नए रिलीज़ का उपयोग करके बनाए गए प्रोग्राम उन सर्वरों से कनेक्शन अस्वीकार कर देंगे जिनके प्रमाणपत्र इन ब्लॉक की गई कुंजियों के तहत जारी किए गए थे।
अपडेट विवरण और दायरा
- रिलीज़: Go 1.27.3 और Go 1.26.10।
- कार्रवाई: आठ मध्यवर्ती CA कुंजियों से गुजरने वाली प्रमाणपत्र श्रृंखलाओं को अस्वीकार करता है।
- कार्यान्वयन: फ़िल्टर प्रत्येक प्रमाणपत्र की सार्वजनिक कुंजी का हैश बनाता है, जिससे क्रॉस-हस्ताक्षरित प्रतियां भी पकड़ी जाती हैं।
- दायरा: Go के मूल सत्यापनकर्ता और macOS/Windows OS सत्यापन पथों में बिना किसी डिसेबल स्विच के लागू होता है।
पृष्ठभूमि और कनेक्शन
जबकि Go टीम ने कहा कि यह कार्रवाई एक अनाम प्रमाणपत्र प्राधिकरण के संचालन से संबंधित अनिर्दिष्ट सुरक्षा चिंताओं से उपजी है, सार्वजनिक टिप्पणीकारों ने ब्लॉक किए गए SHA-256 हैश का मिलान eMudhra मध्यवर्ती कुंजियों से किया। इनमें emSign Root TLS CA - G3 के तहत छह TLS मध्यवर्ती—जो 17 अक्टूबर को Mozilla की OneCRL सूची में जोड़े गए प्रविष्टियों से मेल खाते हैं—और दो कोड-साइनिंग मध्यवर्ती शामिल हैं।
Chrome, Apple या Microsoft जैसे अन्य विक्रेताओं द्वारा कार्रवाई की स्थिति अभी स्थापित नहीं हुई है। 20 अक्टूबर तक, eMudhra ने अपने रिपॉजिटरी में मध्यवर्ती के बारे में कोई सूचना प्रकाशित नहीं की थी, और Mozilla और Go के आधिकारिक बयानों में सुरक्षा कार्रवाइयों के सटीक कारणों का विवरण नहीं दिया गया है।
व्यावहारिक निहितार्थ और सत्यापन
चूँकि Go के सत्यापनकर्ता में अंतर्निहित रद्दीकरण जाँच का अभाव है, कुंजियों को ब्लॉक करने के लिए उन्हें सीधे सॉफ़्टवेयर रिलीज़ में भेजना आवश्यक है। डेवलपर्स को फ़िल्टर लागू करने के लिए समर्थित Go संस्करणों का उपयोग करके अपने अनुप्रयोगों को फिर से बनाना होगा। निजी तैनाती पर निर्भर प्रोग्राम जो जानबूझकर आठ कुंजियों में से किसी एक पर भरोसा करते हैं, उन्हें भी कनेक्शन विफलता का अनुभव होगा।
आधिकारिक घोषणाओं और अपडेट को सत्यापित करने के लिए, प्रशासकों को आधिकारिक Go डाउनलोड पृष्ठ और सुरक्षा सलाहकार चैनलों से परामर्श करना चाहिए।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
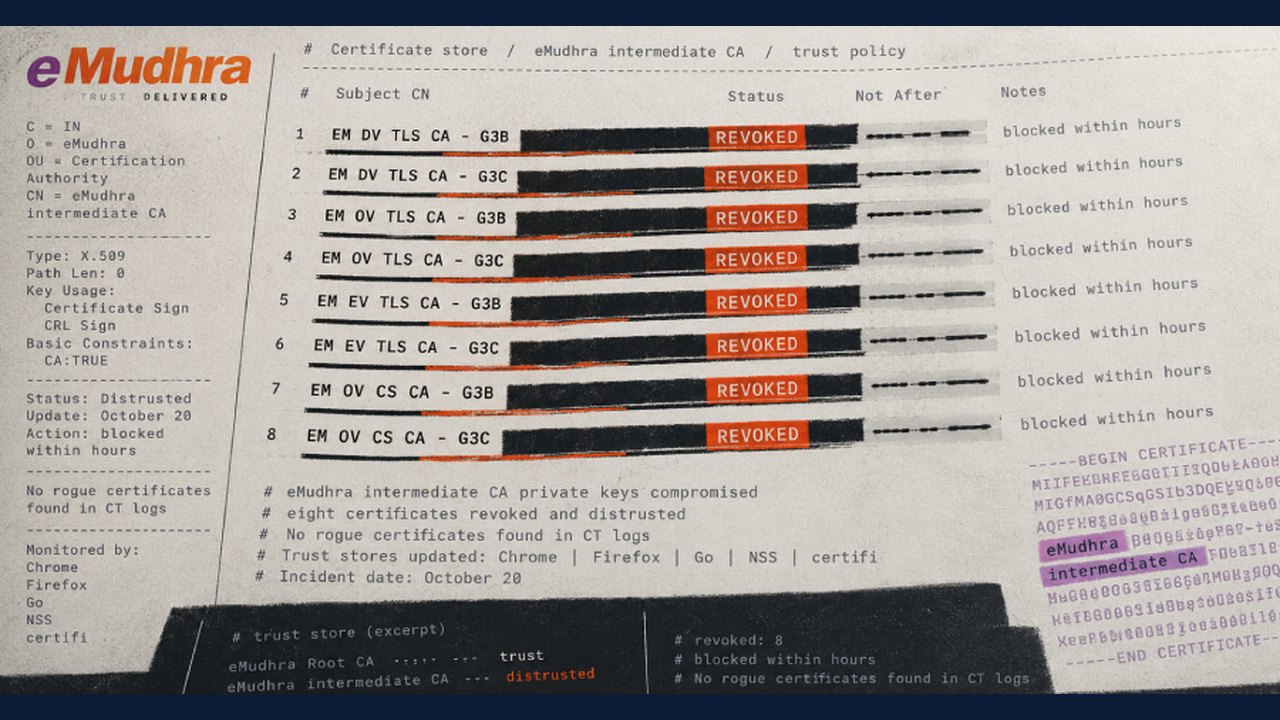 आठ eMudhra सीए कुंजियाँ प्रभावित, ब्राउज़र और सॉफ्टवेयर में आपातकालीन सुधार जारी
 TeamViewer ने गंभीर सुरक्षा खामी (CVE-2026-111585) के लिए पैच जारी किया
 पीएचपी (PHP) ने दो गंभीर 'PHP2Shell' आरसीई कमजोरियों के लिए जारी किए आपातकालीन पैच
 कुशीनगर: सुकरौली में पराली जलाने से राहगीरों और मरीजों को हुई परेशानी