ओपनकोड कंसोल उल्लंघन से थर्ड-पार्टी एआई प्रदाता कुंजियाँ उजागर होने की आशंका
· GlobeWire Daily Editorial Desk · Source: thehackernews.com
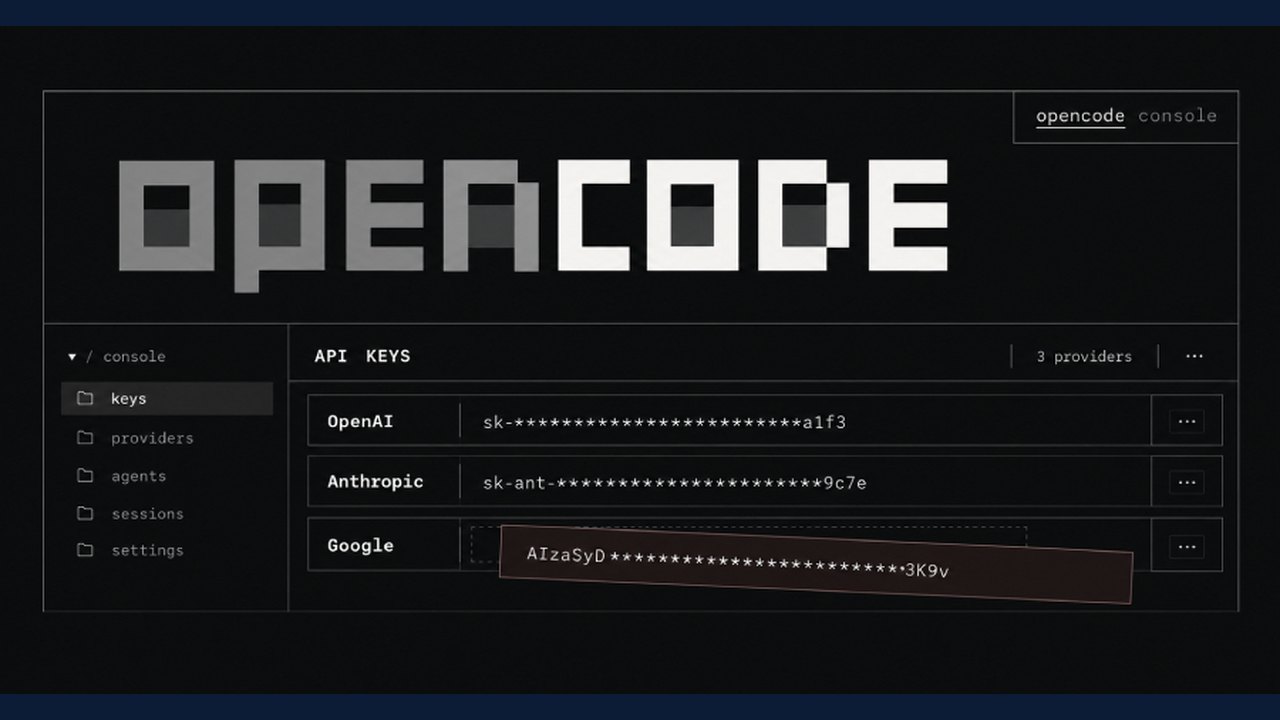
चित्र: The Hacker News · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
ओपनकोड ने 16 अक्टूबर की रात को एक लीगेसी सिस्टम में अनधिकृत सेंध लगने की सूचना दी, जिससे उपयोगकर्ताओं द्वारा ओपनकोड कंसोल में सहेजी गई थर्ड-पार्टी एआई प्रदाता कुंजियाँ उजागर हो सकती हैं। कंपनी के अनुसार, इस घटना से 1.4% कंसोल उपयोगकर्ता प्रभावित हुए हैं, जिन्होंने बाहरी प्रदाता कुंजियों को जोड़ा था।
घटना का विवरण और दायरा
ओपनकोड ने 17 अक्टूबर की सुबह प्रभावित उपयोगकर्ताओं को "कारवाई आवश्यक: संभावित प्रदाता कुंजी उल्लंघन" विषय के तहत एक ईमेल भेजा। सह-संस्थापक डैक्स राड (Dax Raad) ने एक्स (X) पर स्पष्ट किया कि यह उल्लंघन मुख्य ओपनकोड एप्लिकेशन के बजाय ओपनकोड कंसोल सेवा को प्रभावित करता है, और स्थानीय कमांड-लाइन या डेस्कटॉप ऐप में जोड़ी गई कुंजियाँ एक अलग एसक्यूलाइट (SQLite) डेटाबेस में रहती हैं।
ओपनकोड ने 17 अक्टूबर को इस स्थिति को जारी बताया और कहा कि वह OpenAI, Anthropic और Google के साथ मिलकर काम कर रहा है, तथा इस घटना को "बड़े पैमाने पर डिस्टिलेशन हमले से संबंधित" बताया। कंपनी ने यह खुलासा नहीं किया है कि कुल कितनी कुंजियाँ थीं, 1.4% का क्या आंकड़ा है, अनधिकृत पहुंच कब शुरू हुई, या लीगेसी सिस्टम तक कैसे पहुंचा गया।
संभावित जोखिम और प्रभाव
प्रदाता कुंजियाँ ऐसी साख हैं कि जिनके पास भी इनकी प्रति होती है, वे प्रदाता द्वारा निरस्त किए जाने तक स्वामी के खाते से बिल योग्य अनुरोध चला सकते हैं। ओपनकोड ने बताया कि कंसोल से कुंजी हटाने से वह प्रदाता के पास रद्द नहीं होती है।
- रिपोर्ट किए गए वित्तीय नुकसान: कई उपयोगकर्ताओं ने अपने खातों पर अप्रत्याशित शुल्कों की सूचना दी है। Dealroom और Notebookcheck जैसी रिपोर्टों में सोशल मीडिया और रेडिट पर उपयोगकर्ताओं के उन बवालों का हवाला दिया गया है जिनमें OpenAI, Anthropic और Google खातों पर सैकड़ों डॉलर या यूरो के अनधिकृत उपयोग शुल्क का दावा किया गया है।
- ओपनकोड का रुख: ओपनकोड ने आधिकारिक तौर पर कहा है कि कुंजियाँ "उजागर हो सकती हैं", लेकिन यह पुष्टि नहीं की है कि किसी कुंजी की प्रतिलिपि बनाई गई थी या उसका उपयोग किया गया था।
अनुशंसित उपाय और सत्यापन
ओपनकोड और प्रदाताओं के दिशा-निर्देशों के अनुसार प्रभावित व्यक्तियों के लिए निम्नलिखित कदम सुझाए गए हैं:
- संबंधित OpenAI, Anthropic या Google डैशबोर्ड में सीधे जा कर प्रभावित कुंजी को रद्द करें और नई कुंजी बनाएं।
- पुरानी कुंजी का उपयोग करने वाले सभी एप्लिकेशन और स्क्रिप्ट को अपडेट करें।
- 16 अक्टूबर से शुरू होने वाली गतिविधियों के लिए खाते के उपयोग और बिलिंग इतिहास की समीक्षा करें।
- खर्च की सीमा और अलर्ट सेट करें, और प्रत्येक टूल को उसकी अपनी विशिष्ट कुंजी दें।
उपयोगकर्ता ओपनकोड के आधिकारिक सोशल मीडिया चैनलों या सीधे प्राप्त ईमेल संचार की जांच करके आधिकारिक घोषणाओं को सत्यापित कर सकते हैं।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 जापान एयरलाइंस ने तीसरे पक्ष के डेटा उल्लंघन का खुलासा किया, जिससे 92,000 ग्राहक प्रभावित हुए
 तृतीय-पक्ष साइबर हमले के बाद लॉ फर्म ने बीसीडी ट्रैवल डेटा उल्लंघन की जांच शुरू की
 Amazon के CEO Andy Jassy का कहना है कि थर्ड-पार्टी AI शॉपिंग असिस्टेंट अभी 'बेहतर नहीं' हैं
 डोरडैश को थर्ड-पार्टी एआई एजेंटों से मिले हैं केवल 'सैकड़ों' ऑर्डर
GlobeWire Daily पर चर्चित खबरें
हालिया खबरों और संबंधित विषयों पर आधारित चयन; लाइव सर्च रैंकिंग नहीं।
 मध्य प्रदेश सरकार मुंबई में 117 साल पुराने एडवर्ड विला को लीज पर देकर राजस्व जुटाने की योजना बना रही है
 आईफोन 18 प्रो को मिला टेकराडार प्रोडक्ट ऑफ द ईयर 2026 पुरस्कार
 गूगल प्रोजेक्ट सनकैचर: अंतरिक्ष में सैटेलाइट पर चला जेम्मा 4 एआई मॉडल, मिला पहला जवाब
 भारत में नेत्र देखभाल तक पहुँच में लैंगिक असमानता का विश्लेषण
 उपग्रह चित्रों से भारत में चक्रवात अर्नब के कमजोर होने और नए सिस्टम के उभरने का खुलासा
 भारत को समृद्ध बनाने के लिए हरित और जलीय क्षेत्रों का विस्तार आवश्यक: रिपोर्ट