तथ्य: हमलावरों ने SSH कनेक्शन बाधित करने के लिए 300 से अधिक Tor एग्जिट रिले को हैक किया
· GlobeWire Daily Tech Desk · Source: thehackernews.com
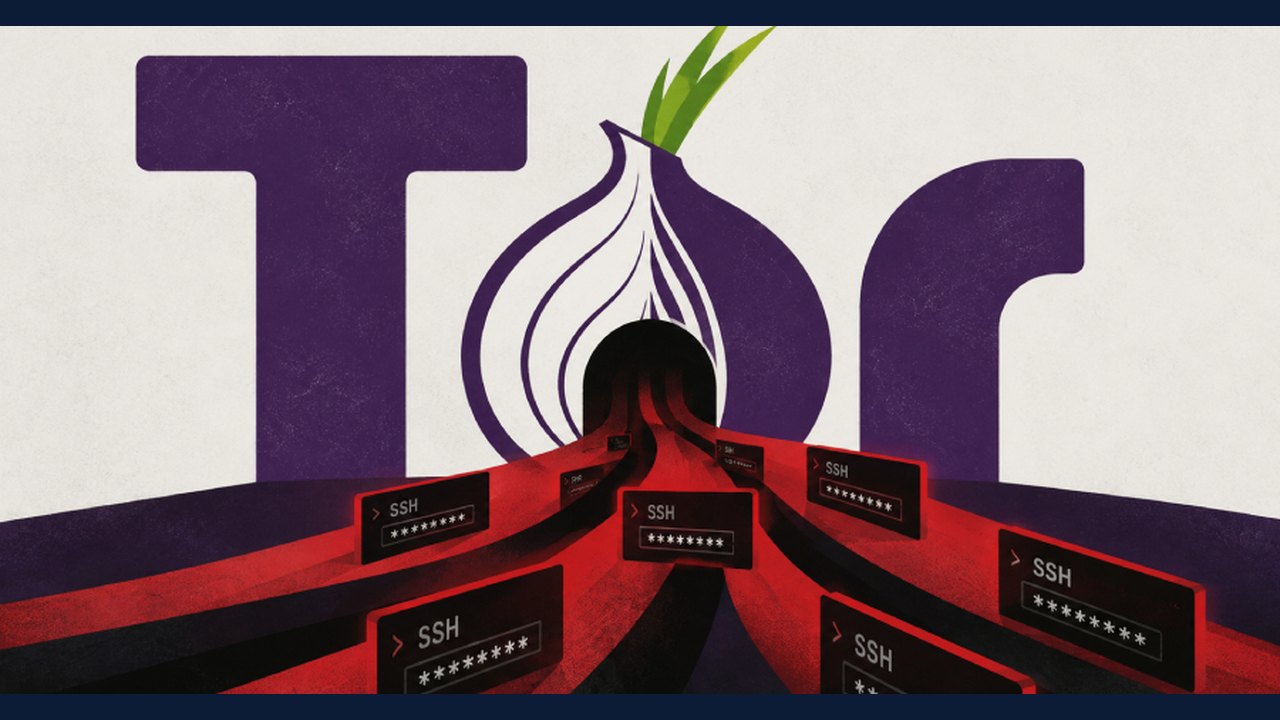
चित्र: The Hacker News · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
सुरक्षा शोधकर्ताओं और Tor प्रोजेक्ट ने बताया कि अक्टूबर की शुरुआत में हमलावरों ने लॉगिन क्रेडेंशियल चुराने के लिए SSH ट्रैफ़िक को दुर्भावनापूर्ण सर्वर पर पुनर्निर्देशित करने के वास्ते 300 से अधिक Tor एग्जिट रिले से छेड़छाड़ की। निर्देशिका अधिकारियों द्वारा दुर्भावनापूर्ण रिले को सूची से हटाने से पहले इस घटना ने Tor की नेटवर्क क्षमता को अस्थायी रूप से प्रभावित किया।
Tor रिले घटना का अवलोकन
- समयसीमा: यह गतिविधि 1 अक्टूबर से 5 अक्टूबर के बीच हुई।
- पैमाना: kaba के रूप में पहचाने जाने वाले एक सुरक्षा शोधकर्ता ने SSH को पुनर्निर्देशित करने वाले 333 रिले की पहचान की, जबकि निर्देशिका विश्लेषण में 377 प्रभावित रिले दर्ज किए गए।
- प्रभाव: 4 अक्टूबर को अपने चरम पर, संशोधित रिले ने Tor की एग्जिट क्षमता का 7.46% हिस्सा बनाया।
इंटरसेप्शन ने कैसे काम किया
हमलावरों ने अंतર્ગत लिनक्स होस्ट तक प्रशासनिक पहुंच प्राप्त की और `torrc` कॉन्फ़िगरेशन फ़ाइलों को संशोधित किया। एग्जिट नीतियों को बदलकर, उन्होंने उन रिले पर पोर्ट 22 (SSH) को सक्षम कर दिया जिन्होंने पहले इसे अवरुद्ध किया था, साथ ही एन्क्रिप्टेड मेल पोर्ट को बाधित कर दिया।
- ट्रैफ़िक पुनर्निर्देशन: प्रभावित एग्जिट के माध्यम से SSH कनेक्शन को 12 इंटरसेप्शन सर्वर में से एक पर रूट किया गया।
- होस्ट कुंजी चेतावनियाँ: पासवर्ड प्रमाणीकरण के माध्यम से कनेक्ट होने वाले उपयोगकर्ताओं को बदली हुई या अपरिचित होस्ट कुंजियाँ मिलीं। इन कुंजियों को स्वीकार करने से हमलावरों को पासवर्ड रिकॉर्ड करने की अनुमति मिली।
- कुंजी-आधारित लॉगिन प्रभावित नहीं: क्रिप्टोग्राफिक कुंजियों का उपयोग करने वाले SSH कनेक्शन सुरक्षित रहे क्योंकि सत्र-अद्वितीय हस्ताक्षर वास्तविक सर्वर के खिलाफ दोबारा उपयोग नहीं किए जा सकते।
प्रतिक्रिया और उपाय
Tor प्रोजेक्ट की नेटवर्क हेल्थ टीम ने नीति परिवर्तनों का पता लगाया और `BadExit` तथा `MiddleOnly` फ़्लैग जोड़ने के लिए निर्देशिका अधिकारियों के साथ समन्वय किया। 5 अक्टूबर तक, सभी गैर-अनुपालन रिले को सहमति सूची से हटा दिया गया था।
एक प्रमुख रिले ऑपरेटर, जिम्मर (Zimmer) ने बताया कि उनके दो सर्वर Ebury OpenSSH बैकडोर के माध्यम से से compromised हुए थे। सुरक्षा विशेषज्ञ रिले कॉन्फ़िगरेशन को सत्यापित करने, अनधिकृत `torrc` संशोधनों की जाँच करने, Ebury इम्प्लांट के लिए सिस्टम फ़ाइलों का निरीक्षण करने और जोखिम होने पर सभी क्रेडेंशियल बदलने की सलाह देते हैं।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 निर्माण में तेजी से हिमालयी क्षेत्रों में 300,000 लोग संभावित आपदाओं के खतरे की जद में: अध्ययन
 होंडा ने ट्रॉफी ट्रक क्लास जीतने के लिए 1,300-HP हाइब्रिड पासपोर्ट बाजा स्पेक का अनावरण किया
 प्राइम वीडियो ने नवंबर के लिए प्रमुख ओरिजिनल और गेमिंग कनेक्शन वाली निर्धारित रिलीज़ की घोषणा की
 कम वोट मिलने के बाद बिग बॉस 20 से आसिफ खान के बाहर होने की खबर, आधिकारिक पुष्टि का इंतजार
GlobeWire Daily पर चर्चित खबरें
हालिया खबरों और संबंधित विषयों पर आधारित चयन; लाइव सर्च रैंकिंग नहीं।
 मध्य प्रदेश सरकार मुंबई में 117 साल पुराने एडवर्ड विला को लीज पर देकर राजस्व जुटाने की योजना बना रही है
 आईफोन 18 प्रो को मिला टेकराडार प्रोडक्ट ऑफ द ईयर 2026 पुरस्कार
 गूगल प्रोजेक्ट सनकैचर: अंतरिक्ष में सैटेलाइट पर चला जेम्मा 4 एआई मॉडल, मिला पहला जवाब
 भारत में नेत्र देखभाल तक पहुँच में लैंगिक असमानता का विश्लेषण
 उपग्रह चित्रों से भारत में चक्रवात अर्नब के कमजोर होने और नए सिस्टम के उभरने का खुलासा
 भारत को समृद्ध बनाने के लिए हरित और जलीय क्षेत्रों का विस्तार आवश्यक: रिपोर्ट